1 млн злотых для этичных хакеров от NASK


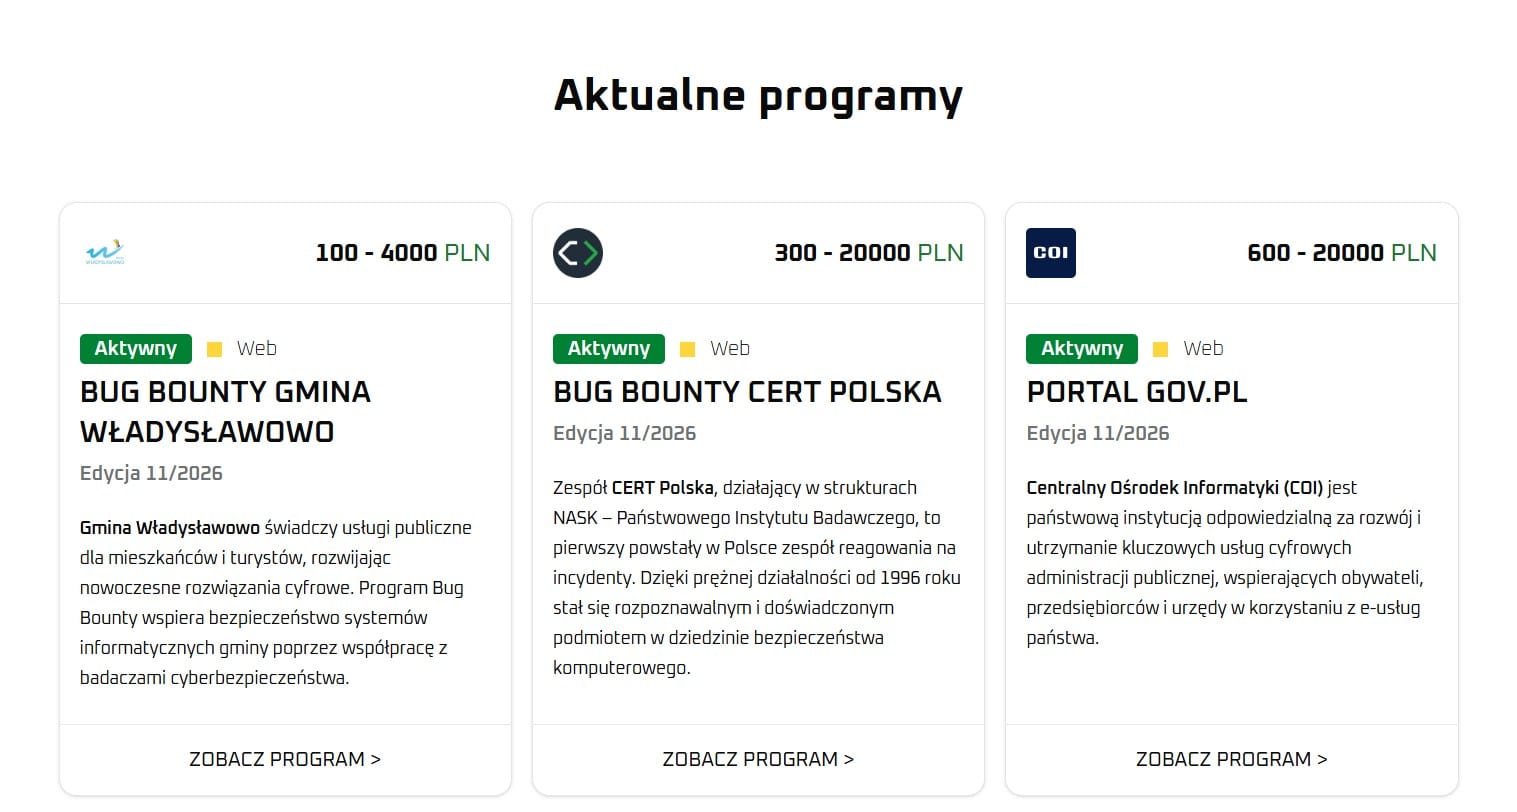
NASK объявил о выделении миллиона злотых на вознаграждения для этичных «белых» хакеров. На новой платформе hack.cert.pl они смогут сообщать об обнаруженных уязвимостях в информационных системах государственных учреждений.
Вознаграждение за одну подтверждённую уязвимость составляет от нескольких сотен до 20 тысяч злотых — в зависимости от степени угрозы, которую представляет обнаруженная ошибка в программном обеспечении.
На первом этапе программа охватывает портал gov.pl, системы NASK и CERT Polska, информационные системы гмины Владиславово, а также мессенджер mSzyfr.
Участвовать в государственной программе bug bounty могут совершеннолетние лица. Для этого необходимо иметь:
- номер PESEL;
- статус налогового резидента Польши;
- счёт в польском банке для получения вознаграждения
вот тут беларусы и посыпались.
Как сообщается, программа открыта и для других учреждений, которые захотят подвергнуть свои информационные системы контролируемому тестированию безопасности.
NASK специально разработал для этого собственную платформу. Так что информация об уязвимостях остаётся внутри закрытой системы, под контролем специалистов, отвечающих за их проверку и устранение.
Подробности