«Кажется, началось». Мошенники атакуют мелкий бизнес в Польше — личный опыт

После слива данных из Fakturownia мелкий бизнес подвергается массированным атакам. Николай Варшавский, руководитель агентства недвижимости Mokko Real Estate, поделился наблюдениями о том, как киберпреступники прямо сейчас пытаются «вскрыть» его бизнес с помощью фишинга, фальшивых штрафов и взломов. Ниже — разбор схем, с которыми его команда столкнулась за последнюю неделю.
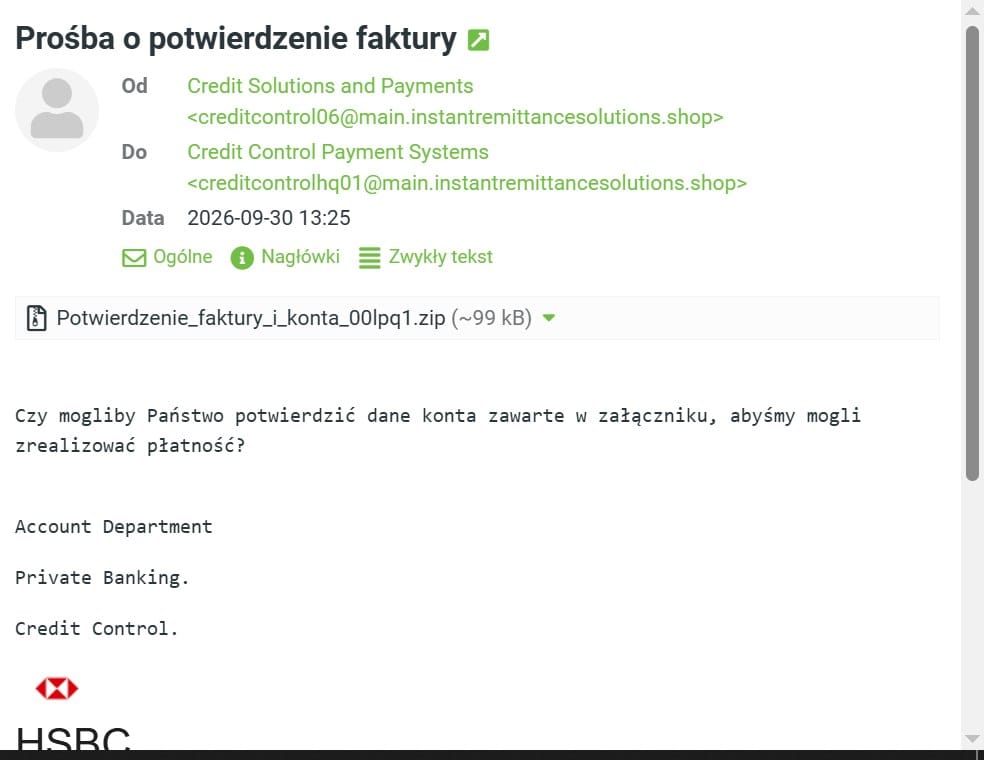
Схема 1. Фейковые письма от «партнеров» и PaySend/PayPal
- На корпоративные почты ежедневно приходят фишинговые письма якобы от контрагентов или известных платежных систем. В поле отправителя написано PayPal или PaySend, но сам адрес — набор случайных символов (например, @pay-send-service-10293.cc).
- Предлог: «Мы хотим оплатить ваш счет за услуги (фактуру), но возникла ошибка. Перейдите по ссылке и введите свои данные/пароли».
- Рассчитано на то, что бухгалтер или менеджер «на автомате» кликнет по ссылке и введет корпоративные данные.
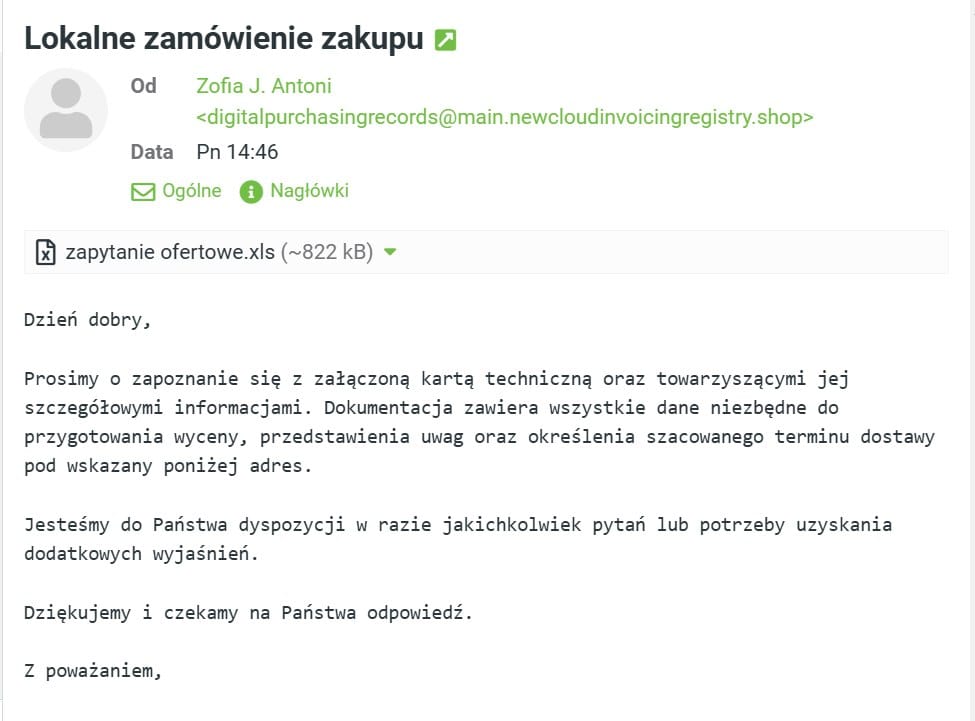
Схема 2. SMS из «ужондов» и фейковые штрафы за скорость
- На личные телефоны сотрудников (привязанные к сервисам выписки фактур) приходят SMS от имени госорганов или службы доставки InPost.
- Предлог: «Вы превысили скорость, вот фото с камеры. Для актуализации данных перейдите по ссылке» или «Ваша посылка заблокирована, измените почтомат».
- Ссылки выглядят очень правдоподобно, но вместо официального gov.pl мошенники используют подставные адреса с дефисами или другими символами — например, gov-pl.cc или inpost-poczta.org.
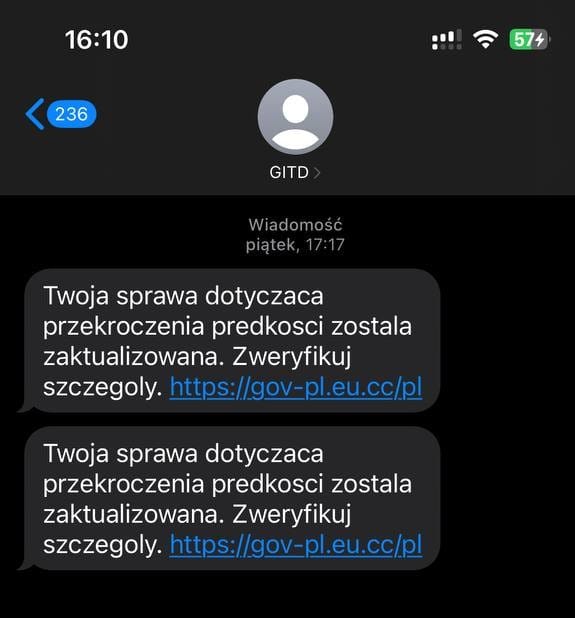
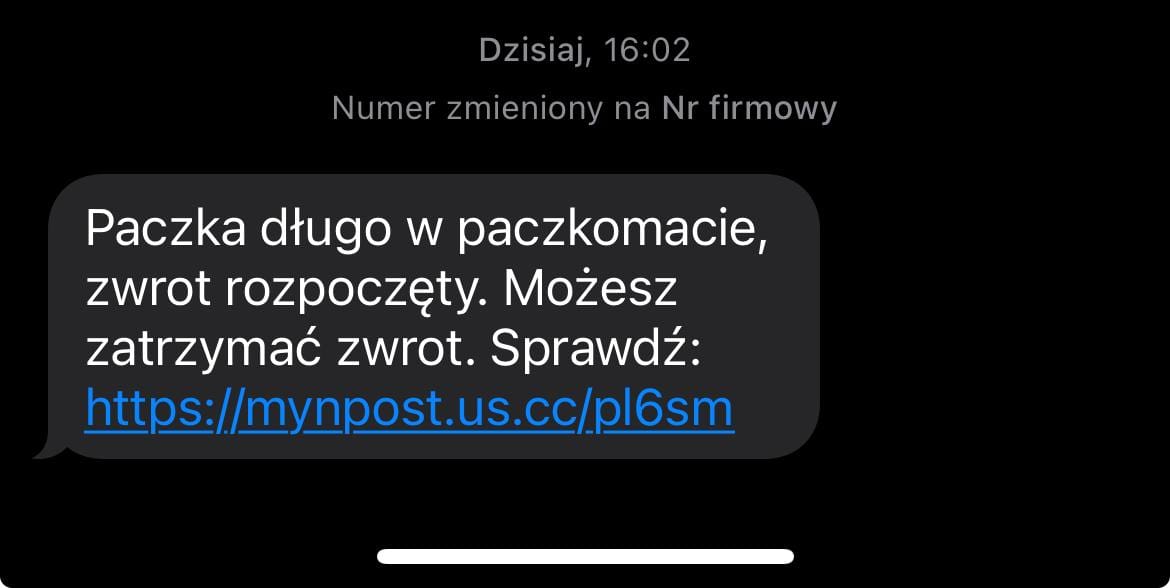
Схема 3. «Американские клиенты» и сайты-пустышки
- По словам Николая, в агентство внезапно начали массово поступать заявки из США на покупку недвижимости. Заявки на английском с указанием американского номера телефона. Почта формата john.peterson@какой-то-сайт.com.
- Если проверить домен из почты «клиента», открывается сайт-заглушка, собранный на WordPress за 15 минут (с плохими фото и нерабочими ссылками). Это подготовка к более сложной социальной инженерии или внедрению вредоносных файлов под видом «документов на покупку».
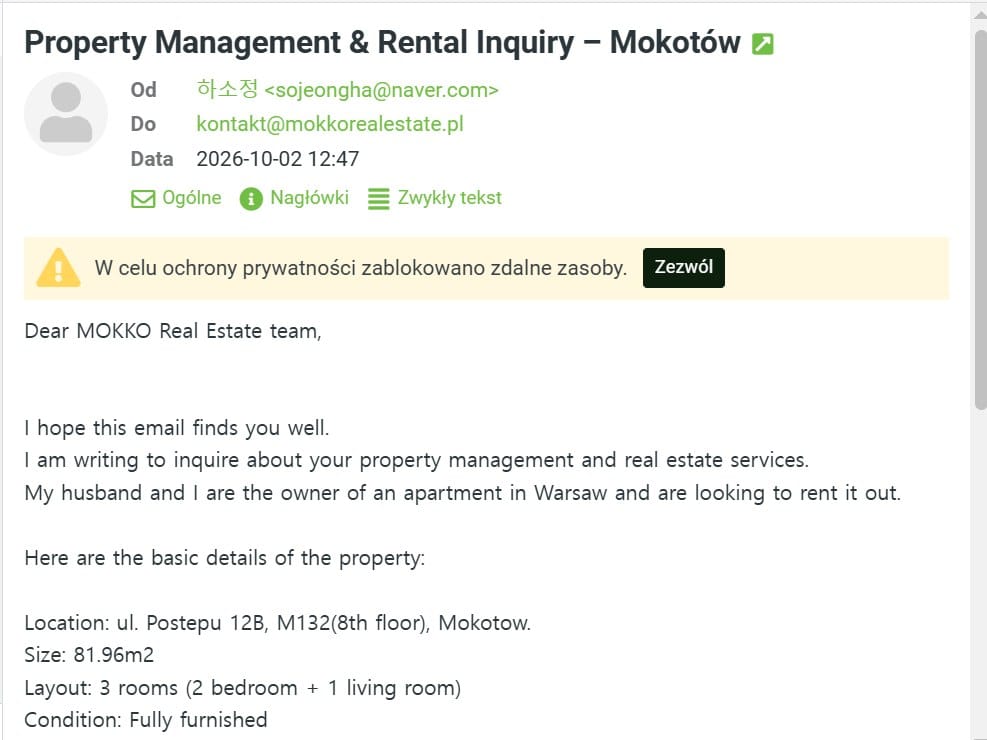
Схема 4. Взлом Telegram и шантаж
- Недавно мошенникам удалось взломать Telegram-аккаунт одного из сотрудников компании. Отправили что-то типа «ТГ премиум в подарок», девушка повелась и ввела данные. И в принципе проводятся постоянные попытки подобрать пароли к корпоративным мессенджерам.
- За возврат доступа к рабочему аккаунту вымогатели попросили $75 — вроде бы сумма небольшая, но сотрудник без связи на 2 недели наносит бизнесу гораздо больший ущерб. Поэтому поставили везде двухфакторную аутентификацию с привязкой к защищенной почте.
— За пять лет до этого вообще не было таких атак. Они начались по всем фронтам после слива Fakturownia. Я думаю, что кто-то купил свежую базу. Атаки рандомные и начинаются ближе к вечеру. В основном звонят русскоговорящие ребята, — говорит Николай.
Как защитить свой бизнес? Главные правила безопасности
- Проверяйте адрес отправителя (e-mail / SMS). Смотрите не на имя (PayPal / Gov.pl), а на то, что идет после собачки @ или в самой ссылке. Настоящие польские госсайты всегда заканчиваются строго на.gov.pl.
- Никогда не переходите по ссылкам из SMS о штрафах. Настоящие штрафы в Польше не приходят по SMS с требованием «перейти и оплатить».
- Включите 2FA везде. Двухфакторная аутентификация в Telegram, WhatsApp и на почте — обязательный минимум для каждого сотрудника.
- Проверяйте «странных» клиентов. Если заявка пришла с сомнительного домена — не открывайте прикрепленные файлы (PDF, ZIP), пока не убедитесь в реальности отправителя.